
 البريد
 FTP
 MySQL
 المنتدى
 المساعدة
 لوحة التحكم


كيفية تكوين إعدادات DNS للنطاق؟
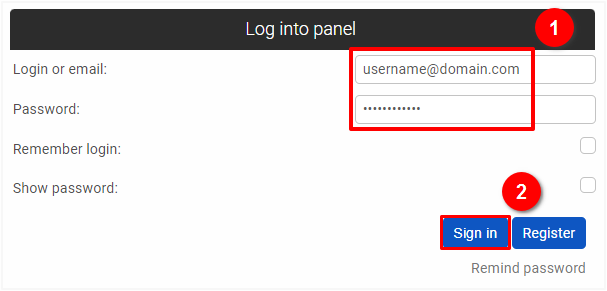
إذا كنت ترغب في تكوين أو تعديل إعدادات DNS لنطاقك، انتقل إلى https://ABA.ae/panel/en وأدخل بيانات تسجيل الدخول (1) أي البريد الإلكتروني أو اسم الملف الشخصي إلى لوحة المستخدم وكلمة المرور التي تم تعيينها عند التسجيل، ثم اضغط على زر "تسجيل الدخول" (2).
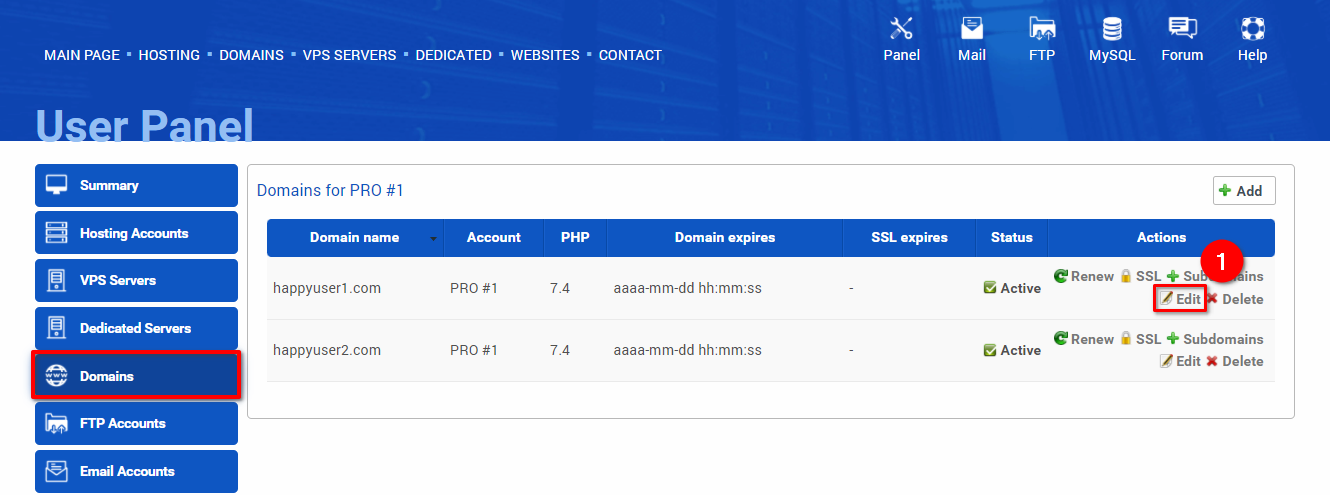
انتقل إلى قسم النطاقات في لوحة المستخدم: https://ABA.ae/panel/en/domains، واضغط على زر "تحرير" (1) في صف النطاق الذي ترغب في تكوينه.
اختر علامة التبويب "الإعدادات المتقدمة" (1)، أدخل المعلومات المطلوبة، ثم اضغط على "حفظ" (2).
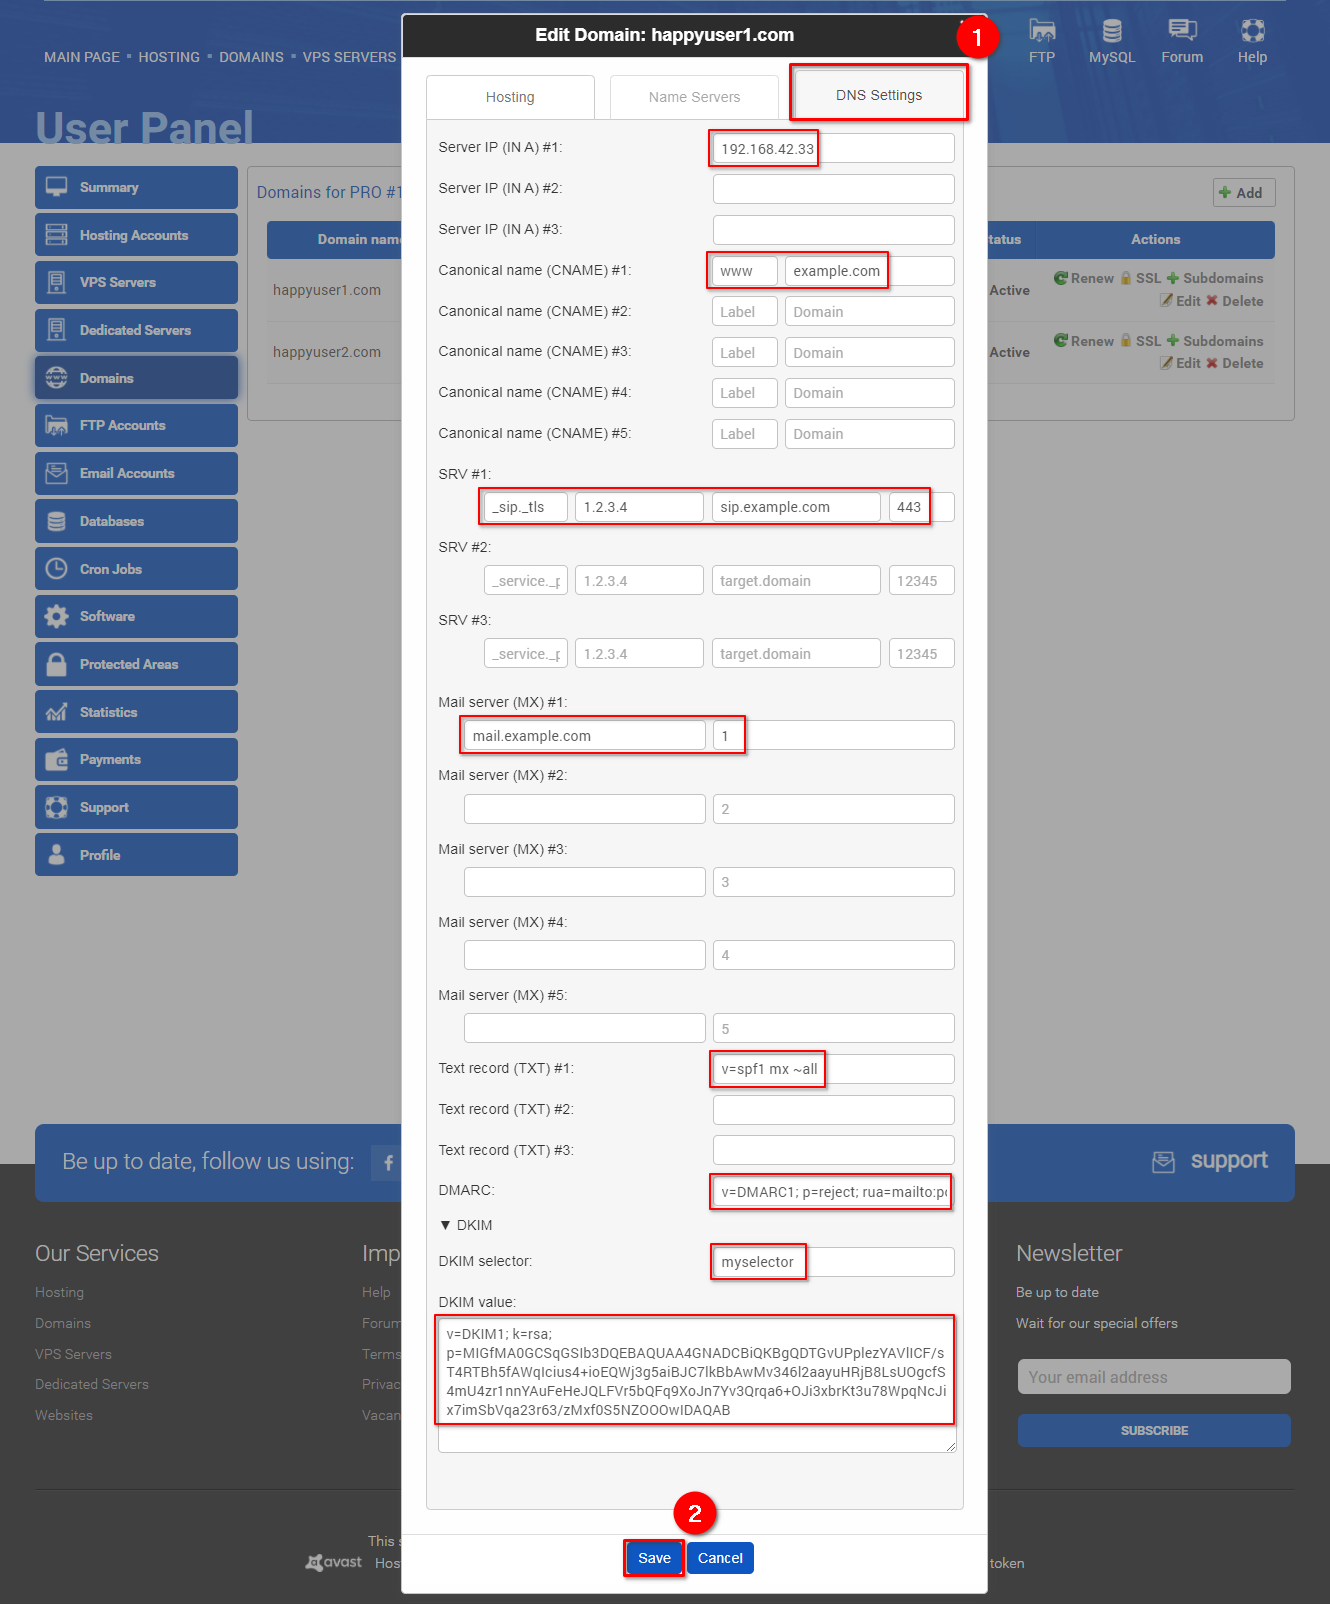
تم شرح إعدادات نظام أسماء النطاقات أدناه:
- عنوان خادم IP (في A): هذا هو النوع الأكثر أساسية من سجلات DNS، فهو يشير إلى عنوان IP لنطاق معين.
- الاسم القانوني (CNAME): هو نوع من سجلات الموارد في نظام أسماء النطاقات (DNS) يقوم بربط اسم نطاق واحد (الاسم المستعار) باسم آخر (الاسم القانوني). يمكن أن يكون هذا مفيدًا عند تشغيل خدمات متعددة (مثل خادم FTP وخادم ويب، كل منهما يعمل على منافذ مختلفة) من عنوان IP واحد. يمكن، على سبيل المثال، توجيه ftp.example.com و www.example.com إلى سجل DNS الخاص بـ example.com، الذي يحتوي بدوره على سجل A يشير إلى عنوان IP. ثم، إذا تغير عنوان IP في أي وقت، فإنه يتعين تسجيل التغيير في مكان واحد فقط داخل الشبكة: في سجل A الخاص بـ example.com. يجب أن تشير سجلات CNAME دائمًا إلى اسم نطاق آخر، ولا تشير أبدًا مباشرة إلى عنوان IP. سجل SRV
- - سجل الخدمة هو مواصفة للبيانات في نظام أسماء النطاقات تحدد الموقع، أي اسم المضيف ورقم المنفذ، للخوادم الخاصة بالخدمات المحددة. بعض بروتوكولات الإنترنت مثل بروتوكول بدء الجلسة (SIP) وبروتوكول المراسلة والحضور القابل للتوسيع (XMPP) غالبًا ما تتطلب دعم سجلات SRV من عناصر الشبكة. الصيغة القياسية لسجل SRV هي: _service._proto.name. ttl IN SRV priority weight port target.
- _service - اسم الخدمة
- _proto - بروتوكول النقل، _tcp أو _udp
- name - اسم النطاق الذي يكون هذا السجل صالحًا له
- ttl - وقت البقاء في نظام أسماء النطاقات
- IN - حقل فئة DNS. دائمًا IN
- SRV - نوع السجل. دائماً SRV
- الأولوية - للمضيف الهدف (رقم). القيمة الأقل تعني الأفضلية الأكبر
- الوزن - وزن نسبي (رقم) للسجلات ذات الأولوية نفسها، القيمة الأعلى تعني فرصة أكبر للاختيار
- المنفذ (رقم) - منفذ TCP أو UDP الذي يجب العثور على الخدمة من خلاله
- الهدف - الاسم المضيف القانوني للجهاز الذي يقدم الخدمة
- في الحقل الأول، يتم إدراج _service._proto متسلسلاً، على سبيل المثال، _minecraft._tcp.
- في الحقل الثاني، عنوان IP للهدف (غير مطلوب).
- في الحقل الثالث، الهدف.
- في الحقل الرابع، المنفذ (0-65535).
- خادم البريد (MX): يشير سجل تبادل البريد (MX) إلى كيفية توجيه رسائل البريد الإلكتروني وفقًا لبروتوكول SMTP، البروتوكول القياسي لجميع رسائل البريد الإلكتروني. مثل سجلات CNAME، يجب أن يشير سجل MX دائمًا إلى نطاق آخر. لإعداد سجل MX، أضف اسم النطاق في الحقل الأول وأولويته (0-65535) في الحقل الثاني.
- سجل النص (TXT): سجلات النصوص (TXT) هي سجلات متعددة الأغراض تُستخدم عادةً لتخزين بيانات الاتصال ومعلومات النطاق العامة. من أهم استخداماتها منع البريد الإلكتروني المزعج والتحقق من ملكية النطاق.
- دي مارك: تسجل DMARC هو سجل TXT في نظام أسماء النطاقات يحتوي على سياسة DMARC. مصادقة الرسائل المستندة إلى النطاق والتقارير والامتثال (DMARC) هي طريقة للتحقق من صحة رسائل البريد الإلكتروني. في الأساس، يخبر DMARC خادم البريد الإلكتروني المستلم بـ: (أ) السماح باستمرار تسليم الرسالة، رفض الرسالة أو وضعها في الحجر الصحي، و(ب)يرسل التقارير إلى عنوان بريد إلكتروني أو عدة عناوين تحتوي على بيانات حول كل الرسائل التي تم رؤيتها من النطاق. قيمة هذا السجل ستكون مرئية في _dmarc.domain. على سبيل المثال، إذا كان نطاقك example.com وأدخلت:
v=DMARC1; p=quarantine; rua=mailto:postmaster@example.com
فإن السجل سيقرأ كالتالي: _dmarc.example.com. 3600 IN TXT "v=DMARC1; p=quarantine; rua=mailto:postmaster@example.com" - DKIM: سجل DKIM هو سجل DNS من نوع TXT يحتوي على مفتاح DKIM العام. DomainKeys Identified Email (DKIM) هي طريقة للتحقق من البريد الإلكتروني تساعد على منع المرسلين المزعجين من انتحال نطاق شرعي - المفتاح العام (يكون منطقيًا فقط حاليًا لخوادم VPS)، انسخ الجزء المناسب (لا يعمل بشكل مثالي بعد)
 الإستضافة محمية بواسطة Avast software